سرقت ۱۰۰ میلیون یورویی از بانک بزرگ فرانسوی؛ پای هوش مصنوعی در میان است؟
گروهی از مهاجمان سایبری با نفوذ به سیستمهای بانک فرانسوی Crédit Mutuel Arkéa، حدود ۱۰۰ میلیون یورو از حساب خود بانک سرقت کردند. مهاجمان با سوءاستفاده از دسترسی یک شرکت خدماتدهنده و ثبت تراکنشهای جعلی از طریق سیستم پرداخت آنی، پول را به حسابهایی در بانکهای دیگر منتقل کردند. مدیرعامل این بانک میگوید حمله احتمالاً با کمک هوش مصنوعی پیشرفته انجام شده است، اما تاکنون شواهدی برای اثبات این ادعا ارائه نشده است.
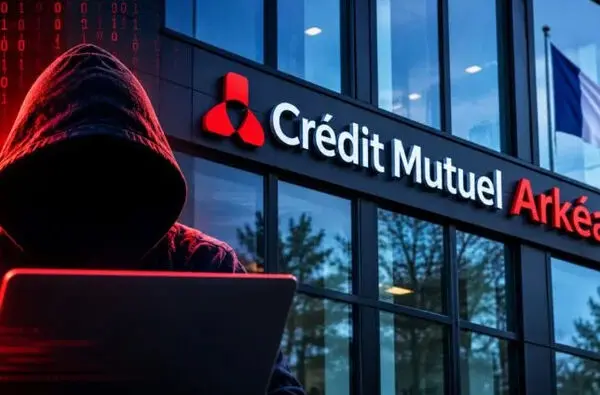

این گروه بانکی و بیمهای فرانسوی که در منطقه بریتانی فعالیت میکند، چهارم نوامبر از وقوع حمله خبر داد. «ژولین کارمونا»، رئیس هیئتمدیره بانک، در مصاحبهای با خبرگزاری فرانسه، حمله را از نظر پیچیدگی بیسابقه توصیف و میزان خسارت مالی را حدود ۱۰۰ میلیون یورو اعلام کرد.
به گفته کارمونا، این مبلغ حدود یک درصد از حقوق صاحبان سهام گروه یا معادل سود یک فصل آن است و بنابراین، استحکام مالی بانک را بههیچوجه تحت تأثیر قرار نمیدهد. طبق گزارش رویترز، مهاجمان حساب خود بانک را هدف قرار داده بودند، نه حساب مشتریان را.
مهاجمان چگونه به حساب بانک فرانسه دسترسی پیدا کردند؟
نقطه شروع حمله خارج از زیرساختهای خود بانک بود. Crédit Mutuel Arkéa در ۲۷ اکتبر نشانههایی از نفوذ به سیستمهای یکی از شرکتهای خدماتدهنده خود شناسایی کرد و پس از قطع ارتباط با آن شرکت، مقامهای مسئول را در جریان گذاشت.
در آن مقطع، هیچ نشانهای وجود نداشت که نشان دهد مهاجمان اطلاعاتی را از شرکت طرف قرارداد به دست آوردهاند تا از طریق آن وارد سیستمهای اطلاعاتی بانک شوند. هویت این شرکت تاکنون اعلام نشده است. بانکها بهصورت جمعی تصمیم گرفتهاند نام شرکت را افشا نکنند، زیرا چنین اقدامی ممکن است ارائهدهندگان خدمات مشابه را نیز در معرض حمله قرار دهد.
مهاجمان پس از ورود به سیستمهای بانک، شمارههای شبا (IBAN) جعلی ایجاد کردند و از آنها برای ثبت دستورهای پرداخت از حساب خود کردیت موتوئل آرکئا به حسابهای خارج از بانک استفاده کردند.
این انتقالها از طریق سیستم پرداخت آنی انجام شدند؛ روشی که بهدلیل ماهیت خود در مقایسه با انتقالهای بانکی معمولی کنترلهای کمتری دارد. انتقال پول از یکشنبه اول نوامبر آغاز شد و مهاجمان تلاش کردند با دور زدن سازوکارهای نظارتی، تراکنشهای غیرمجاز را قانونی جلوه دهند.
بانک صبح سهشنبه سوم نوامبر به ابعاد واقعی کلاهبرداری پی برد. برای جلوگیری از ادامه خسارت، تمام دسترسیهای خارجی به سیستم اطلاعاتی خود و ارتباطش با شبکه بینبانکی پرداخت را قطع کرد. سپس حسابهای جعلی را حذف و اطلاعات احراز هویت را تغییر داد. بانک روز بعد وقوع حمله را بهصورت عمومی اعلام کرد.
آیا هوش مصنوعی در حمله نقش داشته است؟
رئیس هیئتمدیره بانک مهاجمان را گروهی جنایتکار، بسیار سازمانیافته و مجهز توصیف کرده و گفته است حمله «به احتمال زیاد با کمک هوش مصنوعی پیشرفته» انجام شده است. بااینحال، تاکنون هیچ گروهی مسئولیت حمله را برعهده نگرفته و رئیس بانک نیز توضیح نداده است که هوش مصنوعی دقیقاً در کدام بخش عملیات به کار رفته است.
روشهایی که تاکنون از این حمله افشا شدهاند، بهخودیخود جدید نیستند و برای اجرای آنها لزوماً به هوش مصنوعی نیازی نیست. نفوذ از طریق شرکتهای تأمینکننده خدمات، سرقت اطلاعات دسترسی، ثبت دستورهای پرداخت جعلی، استفاده از حسابهای واسطه در بانکهای دیگر و انتقال پول به پلتفرمهای رمزارزی، همگی از روشهای شناختهشده در حملات سایبری و پولشویی هستند.
البته این احتمال وجود دارد که مهاجمان از هوش مصنوعی برای شناسایی نقاط ضعف، تولید کدهای موردنیاز یا جعل مدارک افتتاح حساب استفاده کرده باشند؛ اما درحالحاضر هیچ مدرکی برای تأیید چنین سناریوهایی منتشر نشده است. ادعای نقش هوش مصنوعی فعلاً به اظهارات رئیس بانکی محدود میشود که هدف این حمله قرار گرفته است.